
 The Specialty News
Amazon a vu les agents IA de Cairn trouver une faille zero-day en 11 minutes
Un serveur resté ouvert a permis à Amazon de lire toute l'opération, de l'objectif en trois mots de l'opérateur jusqu'au contrôle total d'une application d'imagerie médicale, dont les responsables ont déjà un correctif prévu.
Onze minutes. C'est le temps qu'il a fallu à des agents IA autonomes pour passer de la cartographie d'une application d'imagerie médicale inconnue à l'écriture de fichiers n'importe où sur son serveur, grâce à une faille que personne n'avait signalée. Amazon le sait parce que l'opérateur a laissé le serveur de contrôle des agents ouvert sur internet, consignes comprises. Le 20 novembre, le responsable de la sécurité d'Amazon, CJ Moses, a publié ce que son équipe y a lu, et les responsables de l'outil vulnérable ont déjà publié un avis avec un correctif prévu.
Un objectif en trois mots et un serveur ouvert
Le 10 septembre, Amazon Threat Intelligence est tombé sur un serveur qui faisait tourner Cairn, un framework open source qui coordonne des agents IA pour chercher les faiblesses des systèmes informatiques. Il n'avait pas de mot de passe. N'importe qui sur internet pouvait voir la configuration des projets, les consignes de l'opérateur et chaque réponse renvoyée par l'IA.
Ces traces montraient une campagne d'environ 48 heures, commencée le 8 septembre, visant des adresses IP liées à des universités d'Asie de l'Est hors de Chine continentale. Les consignes étaient rédigées en chinois simplifié et les scripts tournaient à l'heure normale de Chine, d'où l'attribution par Amazon, avec une confiance modérée, à un acteur lié à la Chine.
Les consignes étaient brèves. L'opérateur a remis aux agents une liste d'adresses et des variantes d'un seul objectif : « obtain shell access », c'est-à-dire prendre le contrôle de la ligne de commande d'une machine. Ensuite, écrit Amazon, les agents ont planifié, exécuté et ajusté leur approche au fil de leur apprentissage, sans que l'opérateur choisisse chaque étape.
Cairn a été conçu pour l'autre camp. Ses auteurs l'ont pensé comme un moteur de recherche pour les défenseurs, et la simplicité du langage naturel qui les aide a aussi permis de le pointer facilement vers le réseau d'autrui. Ce que les agents ont fait de cette liberté constitue l'un des témoignages les plus détaillés à ce jour sur le déroulement réel d'une telle campagne.
148 tentatives ratées, puis un champ d'envoi
L'essentiel du travail a échoué. Contre la base de données Redis d'une université, accessible sans authentification, les agents ont enchaîné 148 actions pendant environ 16 heures, en passant en revue les techniques connues pour prendre le contrôle du serveur. Ils ont aussi tenté Log4Shell, cartographié un réseau Docker interne via une faiblesse d'un service Qdrant voisin et lancé des rafales de mots de passe contre PostgreSQL et SSH. Rien n'a fonctionné.
Une deuxième opération a duré plus de six heures. Les agents ont dressé une liste d'environ 80 vrais noms d'utilisateur à partir d'annuaires d'enseignants, de sites de laboratoires, de pages archivées et d'articles scientifiques, puis ont testé plus de 30 000 combinaisons d'identifiant et de mot de passe contre un serveur GPU universitaire et d'autres systèmes du campus. Ils n'ont jamais trouvé d'accès valide.
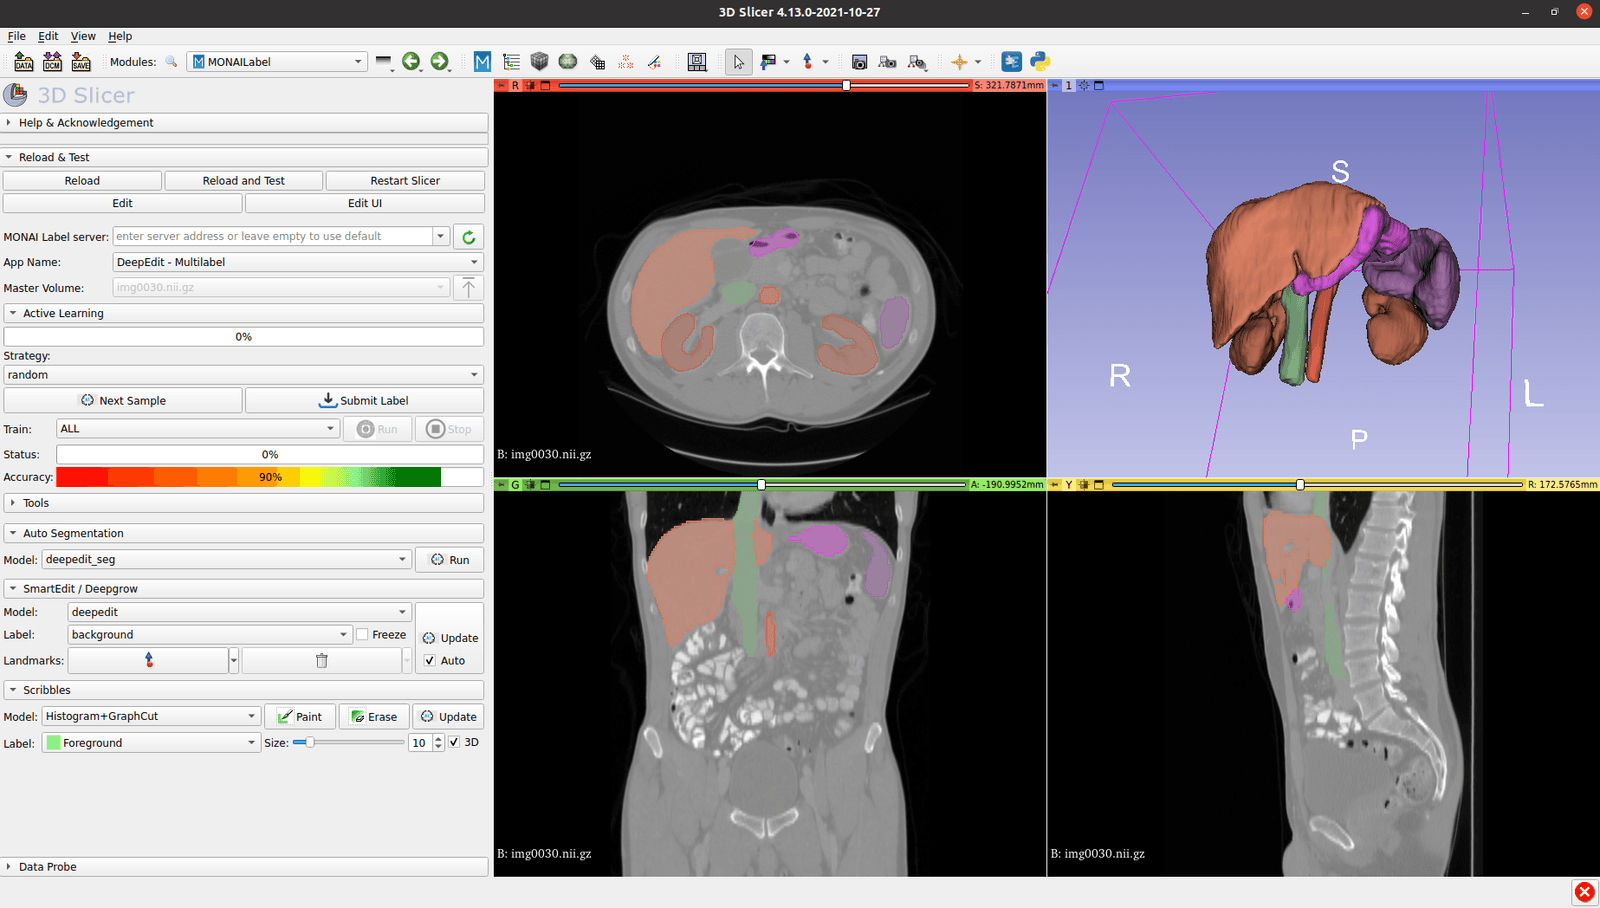
Puis les agents sont arrivés sur un serveur équipé d'un outil d'IA d'imagerie médicale open source. Ils ont identifié son framework, cartographié son API et trouvé un point d'envoi de fichiers avec un paramètre de nom de fichier. Ils l'ont testé avec un path traversal, une astuce qui glisse « ../ » dans un nom de fichier pour sortir du dossier où l'application est censée écrire. Ça a marché.
Lors d'une session ultérieure, les agents ont écrit un petit programme dans sitecustomize.py, un fichier que Python charge à chaque démarrage, puis ont appelé le point d'entraînement de l'application pour lancer un nouveau processus Python. Cela leur a donné un shell distant avec les droits root. Amazon estime avec une confiance élevée que la faille était un vrai zero-day, puisqu'il n'existait aucun correctif, ticket, avis ni entrée dans les bases de données à son sujet. De quel outil s'agissait-il, et qui est en train de combler la brèche ?
Un avis Critical et une leçon dans les journaux
L'outil est MONAI Label, une application open source que les chercheurs utilisent pour annoter organes et tumeurs sur des images médicales. Ses responsables ont publié un avis de sécurité le 18 novembre, classé Critical, qui couvre les versions jusqu'à la 0.8.5 et attribue le signalement à l'équipe de sécurité d'Amazon, avec un correctif prévu pour la prochaine version. D'ici là, l'avis demande d'activer l'authentification, de garder le serveur hors des réseaux non fiables et de le faire tourner sans privilèges root.
L'opérateur s'est aussi servi de la faille pour entrer dans une deuxième université, déduit Amazon, et a dirigé les agents vers d'autres machines de ce réseau. Aucune des deux universités n'était cliente d'AWS, si bien qu'Amazon est passé par un partenaire gouvernemental pour les prévenir. Gambit Security, l'une des premières entreprises à documenter l'usage de Cairn en conditions réelles, a suivi un autre groupe, motivé par l'argent, qui s'en sert contre des boutiques en ligne.
“Un agent qui découvre et exploite un zero-day en quelques minutes termine son activité plus vite que beaucoup de centres opérationnels de sécurité ne trient manuellement une alerte.”— CJ Moses
Moses, qui a dirigé l'analyse des intrusions à la division cyber du FBI avant de rejoindre Amazon en 2007, en tire une conclusion pratique : laisser les détections à haut niveau de confiance déclencher des réponses automatiques, avec des humains qui supervisent les résultats au lieu d'examiner chaque action. La leçon la plus utile se trouve dans les journaux eux-mêmes. Des agents qui ne se fatiguent jamais notent aussi chacun de leurs gestes, et cette fois un seul serveur ouvert a livré aux défenseurs le mode d'emploi complet, d'un objectif en trois mots à une intrusion de 11 minutes.
From Three Words to Root
The Brief
Restez curieux
IA et technologie : ce qui change et pourquoi cela compte.
Votre sélection quotidienne, en anglais ou en espagnol.
Gratuit pour toujours. Désabonnement à tout moment.
Plus d'articles
Conversation
Lancer la conversation