
 The Specialty News
Amazon vio a los agentes de IA de Cairn hallar un zero-day en 11 minutos
Un servidor que quedó abierto permitió a Amazon leer toda la operación, desde el objetivo de tres palabras del operador hasta el control total de una app de imagen médica cuyos responsables ya tienen lista una corrección.
Once minutos. Es lo que tardaron unos agentes de IA autónomos en pasar de cartografiar una app de imagen médica que no conocían a escribir archivos en cualquier parte de su servidor, a través de un fallo que nadie había reportado antes. Amazon lo sabe porque el operador dejó abierto a internet el servidor de control de los agentes, con sus instrucciones incluidas. El 20 de noviembre, el jefe de seguridad de Amazon, CJ Moses, publicó lo que su equipo leyó allí, y los responsables de la herramienta vulnerable ya han emitido un aviso con una corrección en camino.
Un objetivo de tres palabras y un servidor abierto
El 10 de septiembre, Amazon Threat Intelligence dio con un servidor que ejecutaba Cairn, un framework de código abierto que coordina agentes de IA para buscar debilidades en sistemas informáticos. No tenía contraseña. Cualquiera en internet podía ver la configuración de sus proyectos, las instrucciones del operador y cada respuesta que devolvía la IA.
Esos registros mostraban una campaña de unas 48 horas, iniciada el 8 de septiembre, dirigida a direcciones IP vinculadas a universidades del este de Asia fuera de China continental. Las instrucciones estaban escritas en chino simplificado y los scripts funcionaban con la hora estándar de China, por eso Amazon atribuye la actividad, con confianza moderada, a un actor vinculado a China.
Las instrucciones eran breves. El operador entregó a los agentes una lista de direcciones y variantes de un único objetivo: “obtain shell access”, es decir, controlar la línea de comandos de una máquina. A partir de ahí, escribe Amazon, los agentes planificaron, ejecutaron y ajustaron su enfoque a medida que aprendían, sin que el operador eligiera cada paso.
Cairn se creó para el otro bando. Sus autores lo diseñaron como un motor de investigación para quienes defienden sistemas, y la sencillez de hablarle en lenguaje natural que les ayuda también facilitó apuntarlo hacia la red de otros. Lo que los agentes hicieron con esa libertad es uno de los registros más detallados hasta ahora de cómo funciona de verdad una campaña así.
148 intentos fallidos y luego un campo de subida
Casi todo el trabajo fracasó. Contra la base de datos Redis de una universidad, accesible sin autenticación, los agentes ejecutaron 148 acciones seguidas durante unas 16 horas, repasando técnicas conocidas para tomar el control del servidor. También probaron Log4Shell, cartografiaron una red interna de Docker a través de una debilidad en un servicio Qdrant vecino y lanzaron ráfagas de contraseñas contra PostgreSQL y SSH. Nada funcionó.
Una segunda operación duró más de seis horas. Los agentes reunieron una lista de unos 80 nombres de usuario reales a partir de directorios de profesores, webs de laboratorios, páginas archivadas y artículos académicos, y después probaron más de 30.000 combinaciones de usuario y contraseña contra un servidor GPU universitario y otros sistemas del campus. Nunca encontraron un acceso válido.
Luego los agentes llegaron a un servidor con una herramienta de IA de imagen médica de código abierto. Identificaron su framework, cartografiaron su API y encontraron un punto de subida de archivos con un parámetro de nombre de archivo. Lo probaron con path traversal, un truco que mete “../” en el nombre de un archivo para salir de la carpeta en la que la app debería escribir. Funcionó.
En una sesión posterior, los agentes escribieron un pequeño programa en sitecustomize.py, un archivo que Python carga cada vez que arranca, y luego llamaron al punto de entrenamiento de la app para lanzar un nuevo proceso de Python. Eso les dio una consola remota con permisos de root. Amazon considera con alta confianza que el fallo era un verdadero zero-day, ya que no existía ninguna corrección, incidencia, aviso ni entrada en bases de datos sobre él. ¿Qué herramienta era y quién está cerrando el agujero?
Un aviso Critical y una lección en los registros
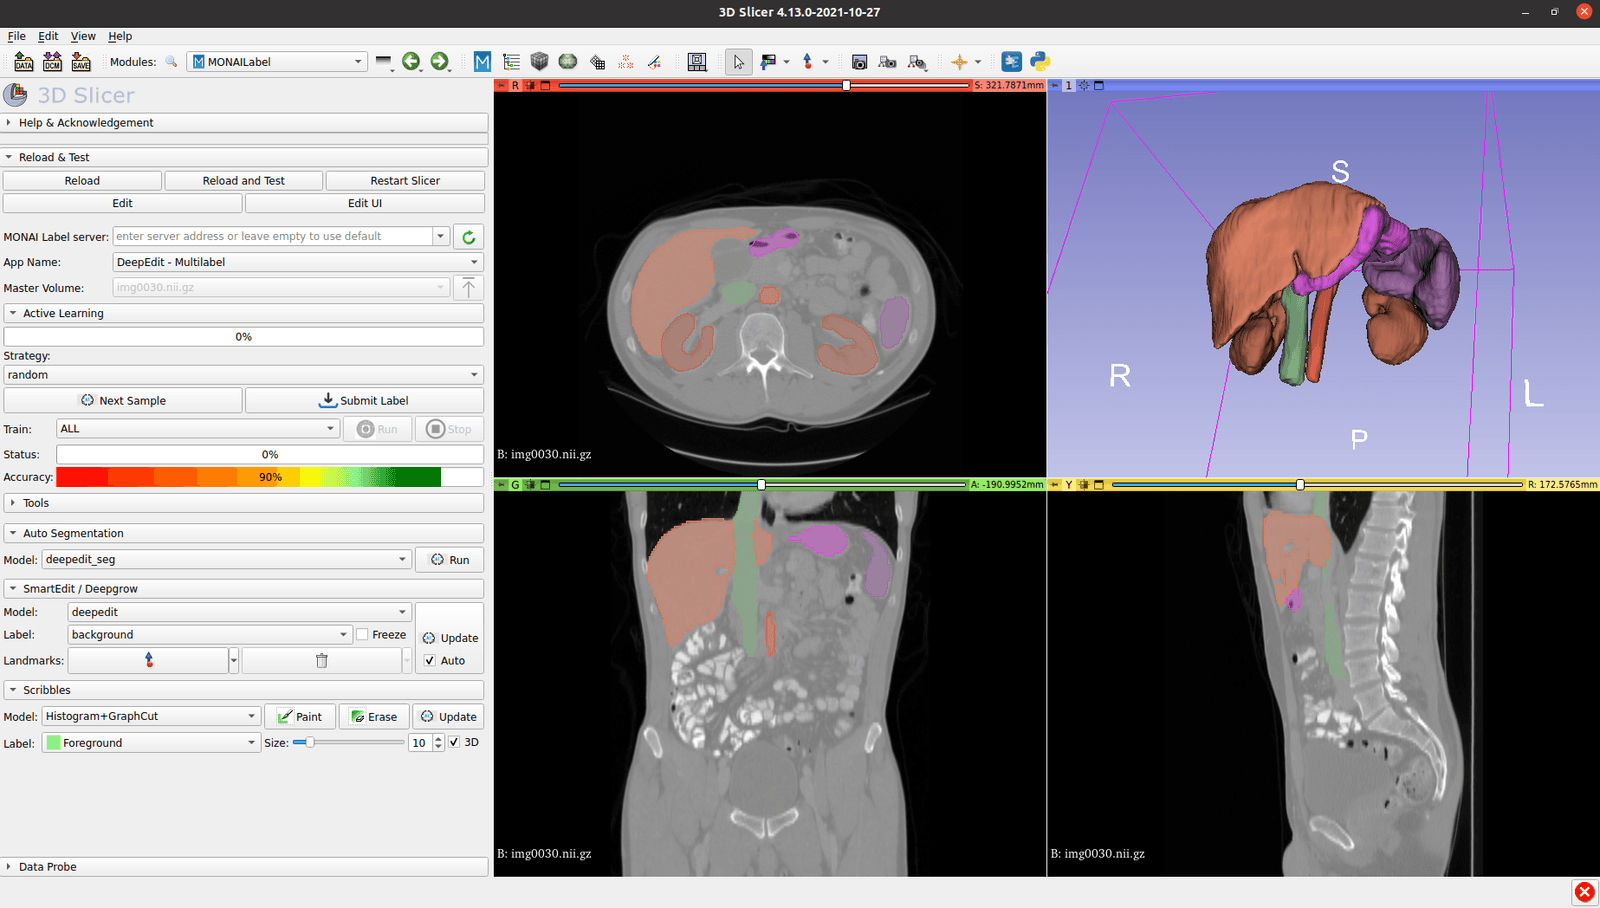
La herramienta es MONAI Label, una app de código abierto que los investigadores usan para marcar órganos y tumores en escáneres médicos. Sus responsables publicaron un aviso de seguridad el 18 de noviembre, calificado como Critical, que cubre las versiones hasta la 0.8.5 y atribuye el reporte al equipo de seguridad de Amazon, con la corrección prevista para la próxima versión. Hasta entonces, el aviso pide a los usuarios activar la autenticación, mantener el servidor fuera de redes no confiables y ejecutarlo sin privilegios de root.
El operador también usó el fallo para entrar en una segunda universidad, deduce Amazon, y dirigió a los agentes hacia otras máquinas de esa red. Ninguna de las dos universidades era cliente de AWS, así que Amazon recurrió a un socio gubernamental para avisarlas. Gambit Security, una de las primeras empresas en documentar el uso de Cairn fuera del laboratorio, ha seguido a otro grupo, con fines económicos, que lo usa contra tiendas online.
“Un agente que descubre y explota un zero-day en minutos termina su actividad más rápido de lo que muchos centros de operaciones de seguridad tardan en clasificar manualmente una alerta.”— CJ Moses
Moses, que dirigió el análisis de intrusiones en la División Cibernética del FBI antes de entrar en Amazon en 2007, saca una conclusión práctica: que las detecciones de alta confianza activen respuestas automáticas, con personas supervisando los resultados en lugar de revisar cada acción. La lección más útil está en los propios registros. Los agentes que nunca se cansan también apuntan cada movimiento, y esta vez un solo servidor abierto entregó a los defensores el manual completo, desde un objetivo de tres palabras hasta una intrusión de 11 minutos.
From Three Words to Root
The Brief
Mantén la curiosidad
IA y tecnología: qué cambia y por qué importa.
Tu selección diaria, en inglés o español.
Gratis para siempre. Cancela cuando quieras.
Más historias
Conversación
Inicia la conversación