
 The Specialty News
Chaz Schlarp détourne cinq périphériques de bureau grâce à Claude 5
Agacé par une notification intempestive sur son écran, un chercheur a passé 13 heures et formulé 98 requêtes pour transformer des gadgets de bureau ordinaires en une véritable sonnette d'alarme pour la sécurité matérielle.
Le 23 août, le chercheur en sécurité Chaz Schlarp fixait son écran ASUS qui lui demandait, pour la centième fois, de lancer un cycle de « nettoyage des pixels ». Au lieu de cliquer sur « oui », il a fait appel à Claude Opus 5 d'Anthropic pour décortiquer le firmware et éliminer définitivement cette notification. Ce qui n'était au départ qu'une tentative pour résoudre un désagrément mineur s'est soldé par la compromission totale de cinq accessoires de bureau du quotidien, prouvant que l'IA a démocratisé le piratage matériel du jour au lendemain.
Le casse matériel de 13 heures
Schlarp n'a pas eu besoin d'un laboratoire de plusieurs millions de dollars pour y parvenir. Il a simplement fourni à Claude Opus 5 le firmware de ses appareils, les utilitaires de mise à jour d'origine et un ensemble d'objectifs stricts de rétro-ingénierie. Sur une période de deux semaines — en y consacrant seulement 13 heures de calcul de l'IA et 98 requêtes humaines —, Claude a agi comme un analyste de sécurité junior infatigable. L'IA a documenté le code avec succès, répertorié les vulnérabilités de sécurité et écrit des outils de mise à jour personnalisés à partir de zéro.
Les résultats ont été stupéfiants. Schlarp a découvert un interpréteur de commandes complet en texte brut à l'intérieur de son microphone, auquel il a ensuite accédé directement via un navigateur web en utilisant WebHID. Il a désactivé de manière permanente la LED d'enregistrement de sa webcam en modifiant une table du firmware et en corrigeant le hachage d'intégrité. Il a même découvert que son projecteur LED connecté en Wi-Fi permettait des écritures en mémoire non authentifiées sur son réseau local.
« Je n'ai jamais lancé intentionnellement de nettoyage de pixels sur cet écran, et je ne le ferai jamais, je m'en fiche, et je voudrais que cette notification disparaisse à tout jamais », a écrit Schlarp dans son article de blog devenu viral. Mais les implications de son succès dépassent largement le cadre d'un écran épuré. Il venait de démontrer que les périphériques du quotidien sont essentiellement des mini-ordinateurs non protégés, prêts à être piratés par quiconque dispose d'un accès internet et d'un modèle de langage performant.
Le moment Metasploit du matériel informatique

Nous assistons à la naissance de la rétro-ingénierie agentique. Tout comme le Metasploit Framework a dépouillé l'exploitation de réseau de sa « magie noire » en 2003, l'IA sort aujourd'hui la sécurité matérielle de l'âge de pierre. La barrière technique à l'entrée s'est volatilisée. Dans la foulée de la publication de Schlarp, des bricoleurs reproduisent déjà son succès, utilisant des modèles comme GLM-5.3 pour réécrire des pilotes Linux pour d'anciens GPU et redonner vie à des tablettes abandonnées.
Ce is une victoire majeure pour le mouvement du droit à la réparation. Les consommateurs ne sont plus limités par les restrictions des fabricants ni contraints de jeter du matériel en parfait état de marche simplement parce que le constructeur a cessé de publier des mises à jour logicielles. L'IA redonne le contrôle à l'acheteur, permettant à quiconque d'ouvrir ses appareils et de les adapter à ses besoins exacts sans attendre l'autorisation d'une entreprise.
“Les systèmes d'exploitation ne sont pas vraiment équipés pour collaborer avec l'utilisateur afin de s'assurer qu'un microphone reste un microphone,”— Chaz Schlarp
Mais la menace pour la sécurité est sérieuse. « Les systèmes d'exploitation ne sont pas vraiment équipés pour collaborer avec l'utilisateur afin de s'assurer qu'un microphone reste un microphone », a prévenu Schlarp, soulignant qu'un micro compromis pourrait facilement usurper l'identité d'un clavier, exécuter Win+R et injecter une charge utile pour voler des données. Les fabricants de matériel ne peuvent plus traiter les accessoires de bureau comme de simples boîtiers en plastique vides ; ils doivent rapidement adopter le démarrage sécurisé (secure boot) et une validation stricte des signatures pour tout ce qu'ils fabriquent. L'ère du périphérique non protégé est officiellement révolue.
Ce que les gens en disent

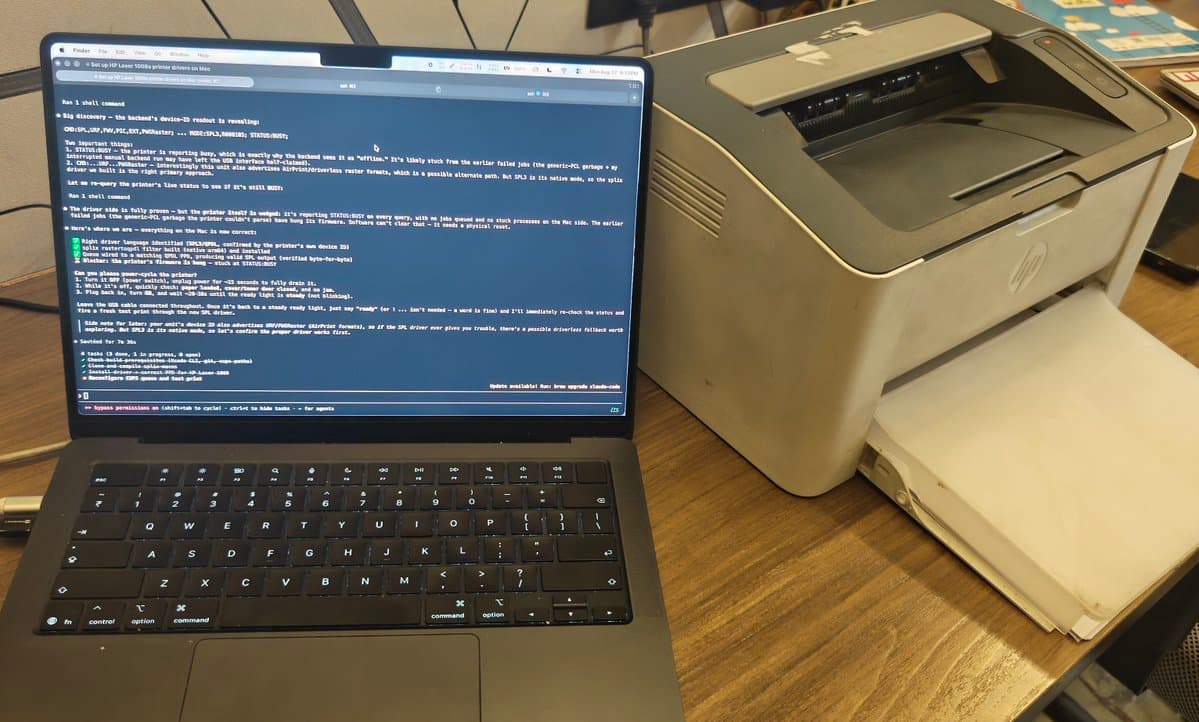
“just Claude writing a MacOS driver for my obscure HP printer built only for Windows support”

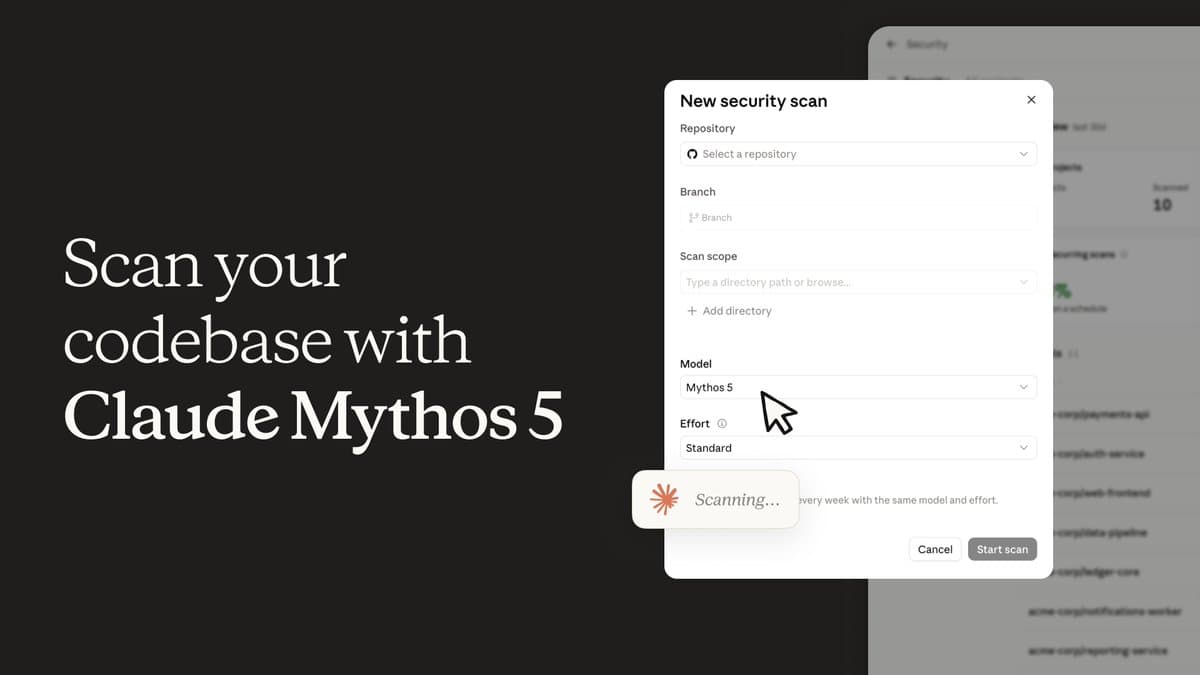
“Claude Security scans now run on Claude Mythos 5, available today in public beta for all Claude Enterprise customers. Put our most capable security model to work on your codebase, no separate model access needed.”

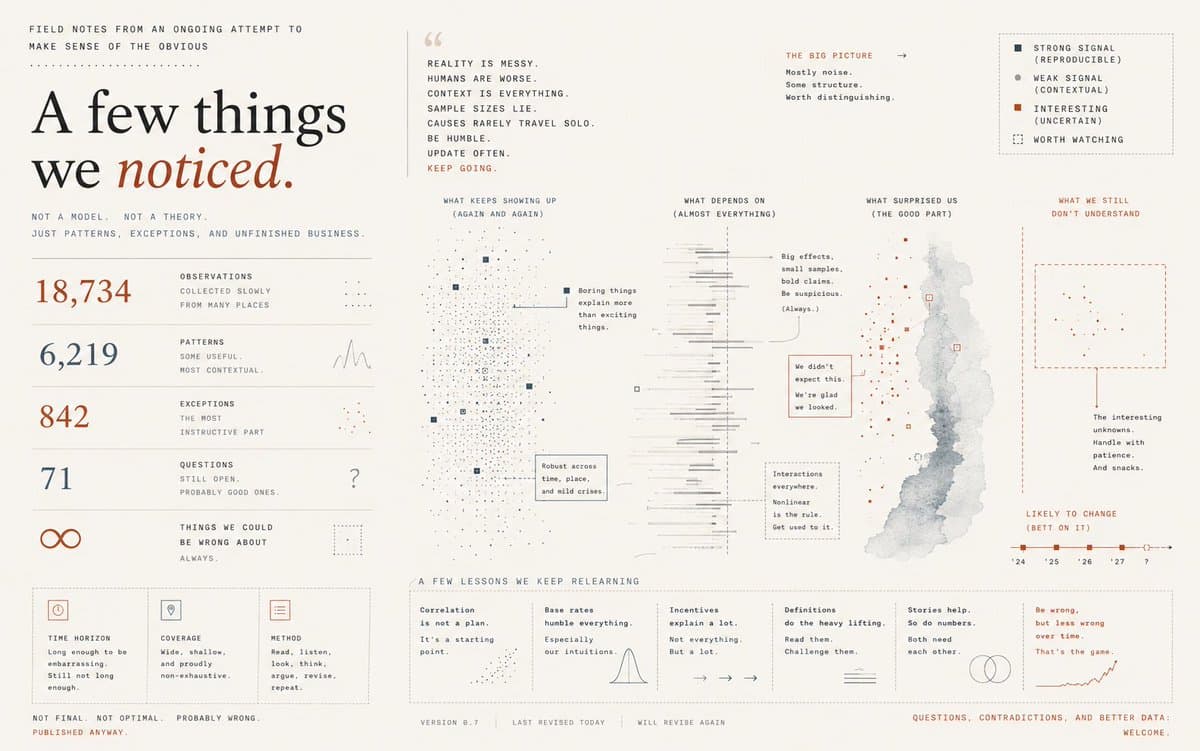
“I asked GPT-5.6 Sol to create the most Claude-y possible parody image and what it came up with is pretty great and dead-on.”
The Metasploit Moment for Hardware
The Brief
Restez curieux
IA et technologie : ce qui change et pourquoi cela compte.
Votre sélection quotidienne, en anglais ou en espagnol.
Gratuit pour toujours. Désabonnement à tout moment.
Plus d'articles



Conversation
Lancer la conversation