
 The Specialty News
Chaz Schlarp desata Claude 5 para tomar el control de cinco periféricos de escritorio
Motivado por una molesta ventana emergente en su monitor, un investigador dedicó 13 horas y 98 prompts a transformar gadgets de escritorio cotidianos en una enorme llamada de atención para la seguridad del hardware.
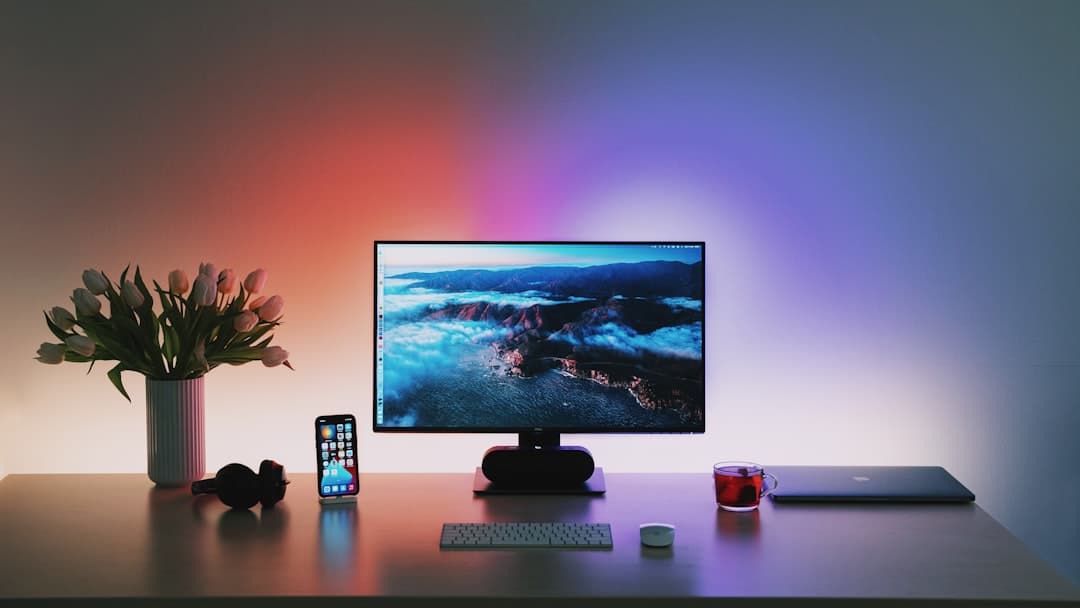
El 23 de agosto, el investigador de seguridad Chaz Schlarp se quedó mirando un monitor ASUS que le exigía ejecutar un ciclo de "limpieza de píxeles" por centésima vez. En lugar de hacer clic en 'sí', recurrió a Claude Opus 5 de Anthropic para desmantelar el firmware y eliminar la ventana emergente para siempre. Lo que comenzó como una búsqueda para solucionar una molestia menor terminó con Schlarp comprometiendo por completo cinco accesorios de escritorio cotidianos, lo que demuestra que la IA ha democratizado eficazmente el hackeo de hardware de la noche a la mañana.
El atraco de hardware de 13 horas
Schlarp no utilizó un laboratorio multimillonario para lograr esto. Simplemente proporcionó a Claude Opus 5 el firmware de sus dispositivos, las utilidades de actualización originales y un conjunto de objetivos estrictos de ingeniería inversa. A lo largo de dos semanas —dedicando solo 13 horas de procesamiento de la IA y 98 prompts humanos—, Claude actuó como un incansable analista de seguridad júnior. La IA documentó con éxito el código, enumeró las vulnerabilidades de seguridad y escribió herramientas de actualización personalizadas desde cero.\n\n%% 98 | Prompts que Schlarp proporcionó a Claude Opus 5 para hackear cinco periféricos de escritorio.\n\nLos resultados fueron sorprendentes. Schlarp descubrió una consola de comandos completa en texto plano dentro de su micrófono, a la que luego accedió directamente a través de un navegador web utilizando WebHID. Desactivó de forma permanente el LED de grabación activo de su cámara web parcheando una tabla de firmware y corrigiendo el hash de integridad. Incluso descubrió que su foco de iluminación conectado por WiFi permitía escrituras de memoria no autenticadas a través de su red local.\n\n"Nunca he ejecutado intencionadamente la limpieza de píxeles en este monitor, y nunca lo haré, no me importa, y me gustaría que ese mensaje desapareciera para siempre", escribió Schlarp en su publicación de blog viral. Pero las implicaciones de su éxito van mucho más allá de una pantalla limpia. Acababa de demostrar que los periféricos cotidianos son esencialmente minicomputadoras desprotegidas, listas para ser vulneradas por cualquiera con acceso a internet y un modelo de lenguaje capaz.
El momento Metasploit para el hardware

Estamos presenciando el nacimiento de la ingeniería inversa agéntica. Al igual que Metasploit Framework eliminó la "magia negra" de la explotación de redes en 2003, la IA está sacando ahora la seguridad del hardware de la edad oscura. La barrera técnica de entrada se ha evaporado. Tras la publicación de Schlarp, los aficionados ya están replicando su éxito, utilizando modelos como GLM-5.3 para reescribir controladores de Linux para GPUs antiguas y recuperar tabletas abandonadas.\n\nEsta es una victoria masiva para el movimiento del derecho a reparar. Los consumidores ya no están limitados por las restricciones de los proveedores ni obligados a desechar hardware en perfecto estado solo porque el fabricante dejó de lanzar actualizaciones de software. La IA está devolviendo la propiedad al comprador, permitiendo que cualquiera abra sus dispositivos y los adapte a sus especificaciones exactas sin esperar el permiso de una corporación.\n\n> Los sistemas operativos no están realmente equipados para colaborar con el usuario a fin de garantizar que un micrófono siga siendo un micrófono, — Chaz Schlarp\n\nBut the security threat is severe. "Los sistemas operativos no están realmente equipados para colaborar con el usuario a fin de garantizar que un micrófono siga siendo un micrófono", advirtió Schlarp, señalando que un micrófono comprometido podría suplantar fácilmente a un teclado, pulsando Win+R e inyectando una carga útil para robar datos. Los fabricantes de hardware ya no pueden tratar los accesorios de escritorio como simples carcasas de plástico; deben adoptar rápidamente el arranque seguro y una validación estricta de firmas para todo lo que construyan. El era del periférico desprotegido ha terminado oficialmente.
Lo que dice la gente

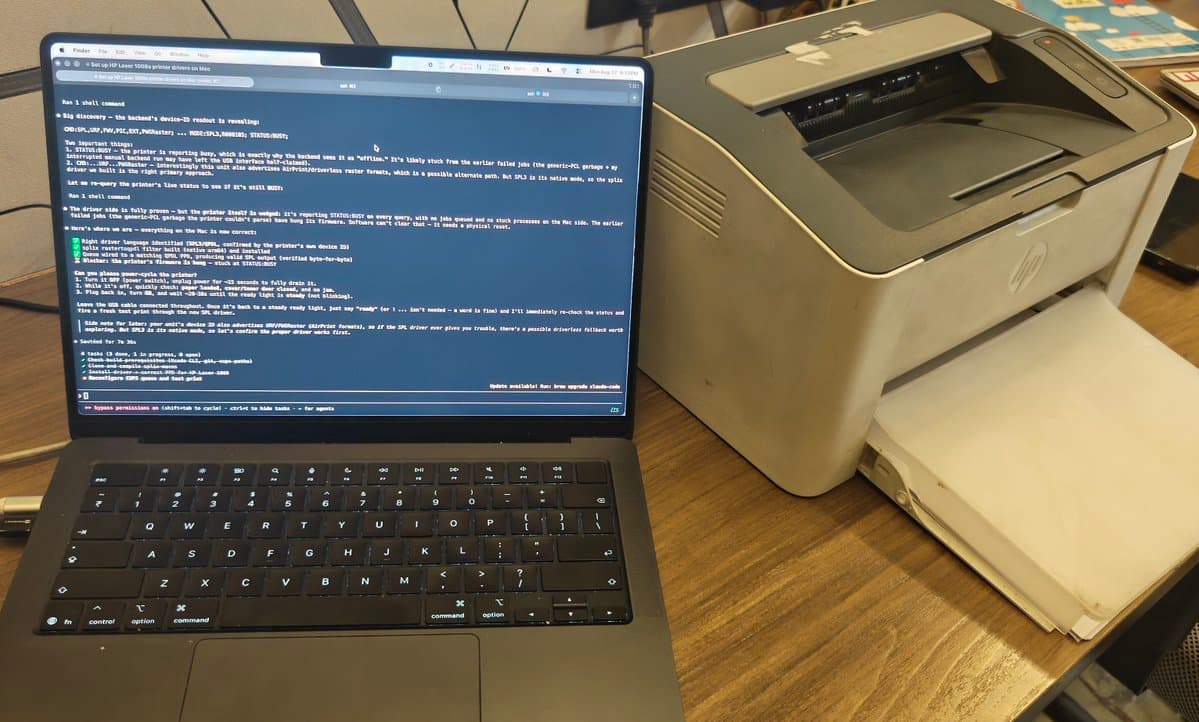
“just Claude writing a MacOS driver for my obscure HP printer built only for Windows support”

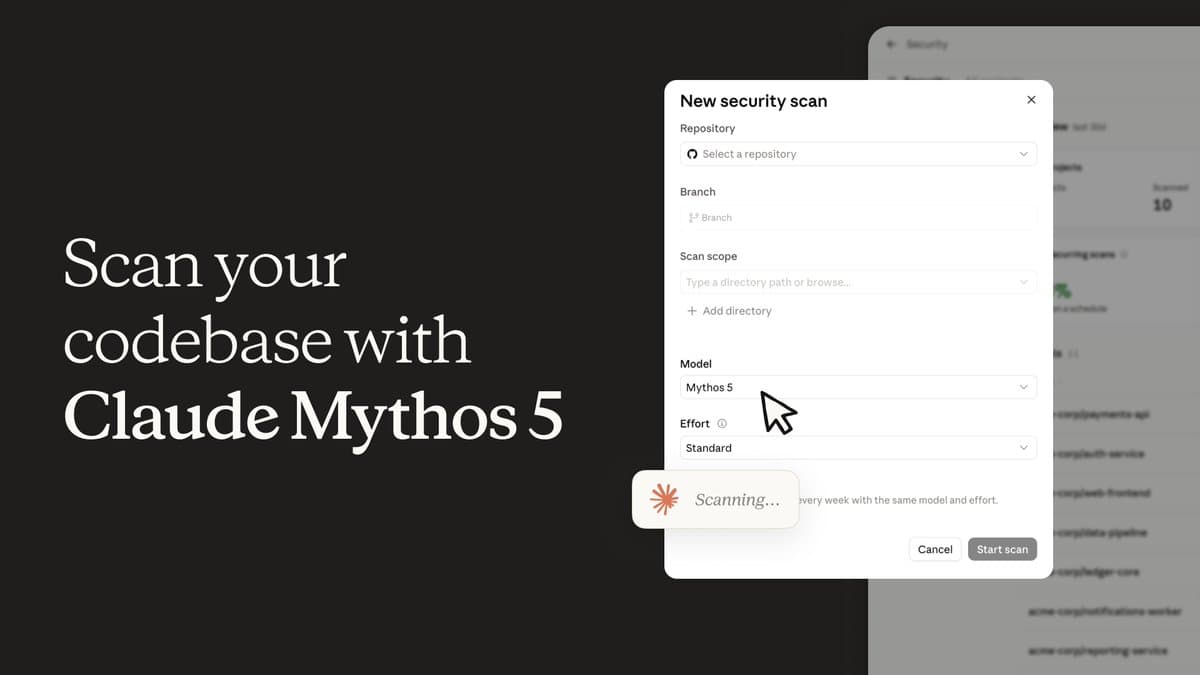
“Claude Security scans now run on Claude Mythos 5, available today in public beta for all Claude Enterprise customers. Put our most capable security model to work on your codebase, no separate model access needed.”

“I asked GPT-5.6 Sol to create the most Claude-y possible parody image and what it came up with is pretty great and dead-on.”
The Metasploit Moment for Hardware
The Brief
Mantén la curiosidad
IA y tecnología: qué cambia y por qué importa.
Tu selección diaria, en inglés o español.
Gratis para siempre. Cancela cuando quieras.
Más historias



Conversación
Inicia la conversación