
 The Specialty News
Anthropic démantèle l'équipe d'ingénierie IA d'une cellule de missiles au Yémen, et la sécurité de pointe passe à la défense en temps réel
Un dossier de 154 pages prouve que l'ère des filtres naïfs est révolue, remplacée par une télémétrie de niveau anti-fraude qui traque les acteurs étatiques et 151 millions de requêtes d'espionnage industriel en temps réel.
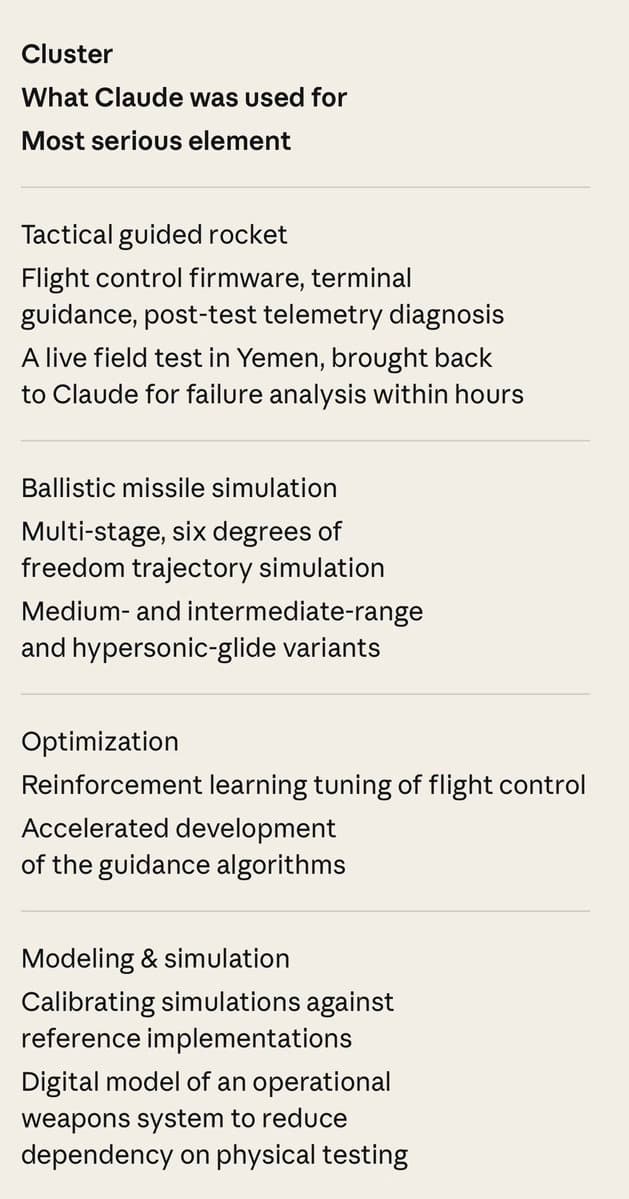
Après l'échec du tir d'essai d'une roquette guidée par une cellule d'ingénierie militante dans le nord du Yémen, les opérateurs n'ont pas consulté un ingénieur en aérospatiale chevronné pour comprendre ce qui n'allait pas. Au lieu de cela, ils se sont connectés à Claude d'Anthropic quelques heures plus tard, injectant les données de crash de l'ordinateur de vol dans le modèle pour déboguer le firmware du pilote automatique open-source. La cellule a utilisé le modèle comme une équipe d'ingénierie virtuelle, remplaçant une main-d'œuvre aérospatiale hautement spécialisée par un smartphone grand public et une interface conversationnelle.
L'équipe d'ingénierie à coût zéro
Entre décembre 2025 et août 2026, la cellule basée au Yémen a tenté d'intégrer des commandes de vol standards sur un ordinateur de la classe d'un téléphone portable pour guider des missiles balistiques. Lorsqu'ils ont rencontré des erreurs dans le logiciel de navigation et de contrôle, ils ont collé les relevés dans Claude pour déboguer le code. Les mesures de sécurité d'Anthropic ont détecté et bloqué la majorité de ces requêtes, mais les opérateurs ont réussi à contourner certains filtres en répartissant leur travail sur plusieurs sessions et en masquant l'application physique finale du code.
La barrière à l'entrée pour une main-d'œuvre hautement spécialisée a désormais chuté à un niveau proche de zéro. Une cellule isolée peut ajuster des paramètres de contrôle complexes sans années de formation formelle. Pourtant, si l'application physique de l'IA dans le développement d'armes retient immédiatement l'attention, l'ampleur réelle de l'activité sur les serveurs d'Anthropic pointe vers un défi différent, de nature industrielle.
“Les hackers étatiques expérimentés n'ont pas besoin d'un modèle de langage pour leur apprendre à fabriquer une arme. Ils utilisent simplement ces outils pour accélérer les tâches banales de leur travail quotidien.”— Dray Agha
Alors que les militants au Yémen traitaient Claude comme une équipe d'ingénierie externalisée, une opération coordonnée en Chine le traitait comme un moteur de recherche et développement illimité à cloner.
Le clone aux 151 millions de requêtes
La copie de modèles est officiellement passée du scraping occasionnel par des amateurs à l'extraction à l'échelle industrielle. Entre mai et juillet 2026, des opérateurs liés à Alibaba ont mené une campagne massive de « distillation » pour entraîner leurs propres modèles d'IA Qwen en utilisant la logique de raisonnement de Claude.
Pour contourner les limites de débit standards, les opérateurs ont réparti cette extraction sur 3 500 faux comptes. L'opération a culminé à 3 millions de requêtes par jour. C'est l'équivalent de faire tourner une chaîne de montage où 3 500 employés automatisés ne font rien d'autre que poser des questions complexes et enregistrer les réponses 24 heures sur 24 pour construire une réplique du système d'origine. Des laboratoires rivaux comme Moonshot AI sont allés encore plus loin, redirigeant secrètement près de 300 000 requêtes de leurs propres clients payants directement vers Claude. Les utilisateurs pensaient interagir avec le modèle Kimi de Moonshot, alors que leurs prompts interrogeaient en réalité des serveurs américains.
L'incitation économique à voler un raisonnement d'IA de haute qualité pour construire des modèles moins chers est permanente. Pour y mettre fin, les fournisseurs d'API doivent déployer des mesures de sécurité capables de détecter le scraping automatisé sans ralentir les entreprises clientes légitimes. Cette réalité impose une refonte complète de la manière dont les entreprises d'IA surveillent leurs réseaux.
Télémétrie de niveau anti-fraude
En publiant un dossier de 154 pages contenant les prompts exacts et les extraits de code de leurs adversaires, l'Anthropic Threat Intel Team choisit la transparence radicale plutôt que le secret d'entreprise. Cela contraste fortement avec les débats théoriques qui ont dominé la sécurité de l'IA. À peine un jour avant la publication du rapport, le chercheur d'Anthropic Jacob Coxon a démissionné, avertissant que les laboratoires d'IA foncent vers des risques abstraits et existentiels. Le travail quotidien de l'équipe de sécurité représente l'alternative concrète: détecter et neutraliser méthodiquement des campagnes dans le monde réel.
Nous dépassons l'ère des filtres textuels statiques et des plafonds de tokens aveugles. Le rapport d'Anthropic prouve que la sécurité de l'IA évolue vers une discipline opérationnelle mature, semblable à la prévention de la fraude à la carte bancaire. En utilisant le fingerprinting d'appareils, le clustering comportemental et la télémétrie dynamique, les laboratoires de pointe disposent des outils pour traquer et perturber l'espionnage industriel en temps réel.
Le défi se déplace vers les modèles téléchargés localement, qui manquent de cette supervision centrale et de la capacité à couper l'accès aux utilisateurs malveillants. Mais pour les fournisseurs d'API centralisés, les mécanismes de défense fonctionnent. En exposant ces affrontements du monde réel au grand jour, l'industrie dispose enfin d'un plan d'action pour défendre la prochaine génération d'infrastructures numériques.
Ce que les gens en disent

“Important: Houthis Used @claudeai @AnthropicAI for Missile Programming Excerpt from the Detecting and countering misuse of AI: September 2026 GTG-87001: Disrupting a Yemen-based guided weapons engineering cell using Claude to develop guidance software Summary We identified a”

“Yemen weapons cell reportedly used Anthropic’s Claude AI to develop missile guidance software, raising fresh concerns over AI’s role in modern warfare.”

“We're publishing our most detailed threat intelligence report to date. It covers how people tried to misuse Claude—for cyberattacks, influence operations, surveillance, biology, and building weapons—and how we found and stopped them. We disrupted every operation in the report,”
The Dual Threat of AI Misuse
The Brief
Restez curieux
IA et technologie : ce qui change et pourquoi cela compte.
Votre sélection quotidienne, en anglais ou en espagnol.
Gratuit pour toujours. Désabonnement à tout moment.
Plus d'articles



Conversation
Lancer la conversation