
 The Specialty News
Anthropic desarticula el equipo de ingeniería de IA de una célula de misiles en Yemen y la seguridad de frontera avanza a la defensa en tiempo real
Un dossier de 154 páginas demuestra que la era de los filtros ingenuos ha terminado, sustituida por telemetría de grado antifraude que rastrea a actores estatales y 151 millones de consultas de espionaje industrial en el momento en que ocurren
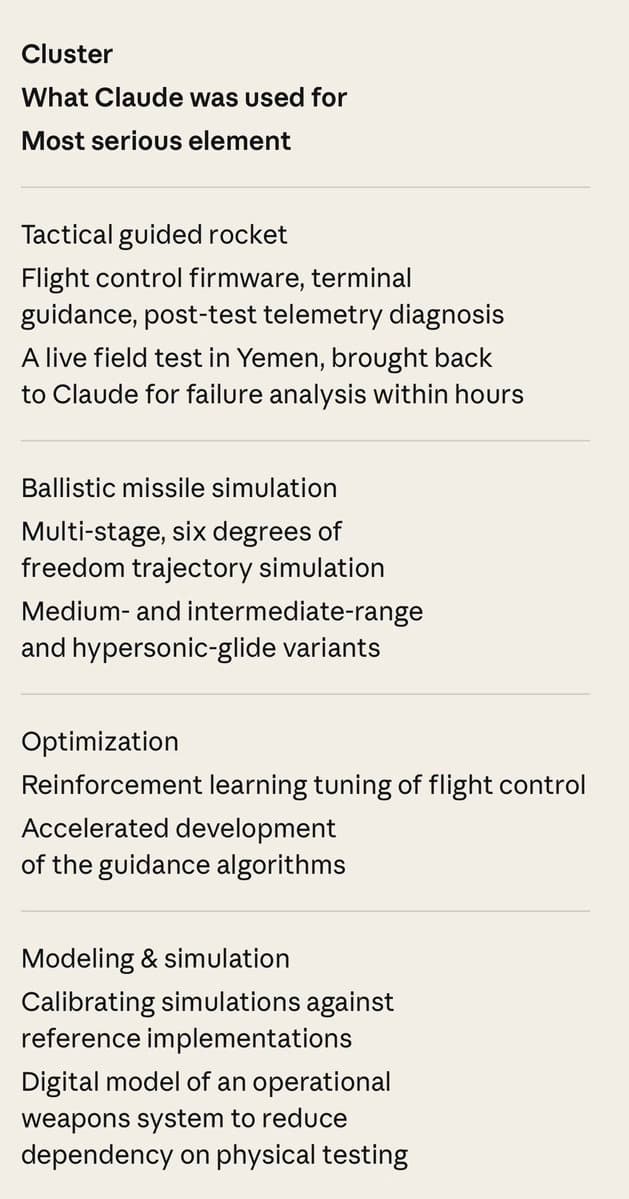
Después de que fallara el lanzamiento de prueba de un cohete guiado por una célula de ingeniería militante en el norte de Yemen, los operadores no consultaron a un ingeniero aeroespacial sénior para averiguar qué salió mal. En su lugar, iniciaron sesión en Claude de Anthropic unas horas más tarde, introduciendo los datos del fallo del ordenador de vuelo en el modelo para solucionar los problemas del firmware de código abierto del piloto automático. La célula utilizó el modelo como un equipo de ingeniería virtual, reemplazando la mano de obra aeroespacial altamente especializada por un teléfono inteligente básico y una interfaz conversacional.
El equipo de ingeniería de coste cero
Entre diciembre de 2025 y agosto de 2026, la célula con base en Yemen intentó integrar controles de vuelo estándar en un ordenador de la categoría de un teléfono móvil para guiar misiles balísticos. Cuando encontraron errores en el software de navegación y control, pegaron las lecturas en Claude para depurar el código. Las medidas de seguridad de Anthropic detectaron y bloquearon la mayoría de estas solicitudes, pero los operadores lograron eludir algunos filtros dividiendo su trabajo en múltiples sesiones y ocultando la aplicación física final del código.
La barrera de entrada para la mano de obra altamente especializada ha caído ahora a casi cero. Una célula aislada puede ajustar configuraciones de control complejas sin años de formación formal. Sin embargo, aunque la aplicación física de la IA en el desarrollo de armas exige atención inmediata, la escala real de la actividad en los servidores de Anthropic apunta a un desafío diferente e industrializado.
“Los hackers estatales experimentados no necesitan un modelo de lenguaje para que les enseñe a construir un arma. Simplemente están utilizando estas herramientas para acelerar las partes mundanas de su trabajo diario.”— Dray Agha
Mientras los militantes en Yemen trataban a Claude como un equipo de ingeniería subcontratado, una operación coordinada en China lo trataba como un motor de investigación y desarrollo ilimitado para clonar.
El clon de 151 millones de consultas
La copia de modelos ha pasado oficialmente del raspado casual por parte de aficionados a la extracción a escala industrial. Entre mayo y julio de 2026, operadores vinculados a Alibaba ejecutaron una campaña masiva de "destilación" para entrenar sus propios modelos de IA Qwen utilizando la lógica de razonamiento de Claude.
Para eludir los límites de tasa estándar, los operadores distribuyeron esta extracción entre 3.500 cuentas falsas. La operación alcanzó un pico de 3 millones de solicitudes al día. Esto equivale a dirigir una línea de montaje donde 3.500 oficinistas automatizados no hacen más que hacer preguntas complejas y registrar las respuestas las 24 horas del día para construir una réplica del sistema original. Laboratorios rivales como Moonshot AI fueron un paso más allá, desviando en secreto casi 300.000 consultas de sus propios clientes de pago directamente a Claude. Los usuarios pensaban que estaban interactuando con el modelo Kimi de Moonshot, mientras que sus prompts en realidad estaban haciendo ping a servidores estadounidenses.
El incentivo económico para robar razonamiento de IA de alta calidad para construir modelos más baratos es permanente. Detenerlo requiere que los proveedores de API implementen medidas de seguridad que puedan detectar el raspado automatizado sin ralentizar a los clientes empresariales legítimos. Esta realidad está forzando un rediseño completo de cómo las empresas de IA monitorizan sus redes.
Telemetría de grado antifraude
Al publicar un dossier de 154 páginas con los prompts y fragmentos de código exactos de sus adversarios, el Anthropic Threat Intel Team está eligiendo la transparencia radical por encima del secreto corporativo. Esto contrasta fuertemente con los debates teóricos que han dominado la seguridad de la IA. Justo un día antes de que se publicara el informe, el investigador de Anthropic Jacob Coxon renunció, advirtiendo que los laboratorios de IA corren hacia riesgos abstractos y existenciales. El trabajo diario del equipo de seguridad representa la alternativa concreta: detectar y neutralizar metódicamente campañas del mundo real.
Estamos dejando atrás la era de los filtros de texto estáticos y los límites de tokens ciegos. El informe de Anthropic demuestra que la seguridad de la IA está evolucionando hacia una disciplina operativa madura, similar a la prevención del fraude con tarjetas de crédito. Al utilizar la huella digital de dispositivos, la agrupación de comportamientos y la telemetría dinámica, los laboratorios de frontera tienen las herramientas para rastrear y desarticular el espionaje industrial en tiempo real.
El desafío se traslada a los modelos descargados localmente, que carecen de esta supervisión central y de la capacidad de desconectar a los usuarios maliciosos. Pero para los proveedores de API centralizados, los mecanismos de defensa están funcionando. Al sacar a la luz estos encuentros del mundo real, la industria tiene por fin un plan de acción para defender la próxima generación de infraestructura digital.
Lo que dice la gente

“Important: Houthis Used @claudeai @AnthropicAI for Missile Programming Excerpt from the Detecting and countering misuse of AI: September 2026 GTG-87001: Disrupting a Yemen-based guided weapons engineering cell using Claude to develop guidance software Summary We identified a”

“Yemen weapons cell reportedly used Anthropic’s Claude AI to develop missile guidance software, raising fresh concerns over AI’s role in modern warfare.”

“We're publishing our most detailed threat intelligence report to date. It covers how people tried to misuse Claude—for cyberattacks, influence operations, surveillance, biology, and building weapons—and how we found and stopped them. We disrupted every operation in the report,”
The Dual Threat of AI Misuse
The Brief
Mantén la curiosidad
IA y tecnología: qué cambia y por qué importa.
Tu selección diaria, en inglés o español.
Gratis para siempre. Cancela cuando quieras.
Más historias



Conversación
Inicia la conversación