
 The Specialty News
Anthropic reduce los rechazos de IA en un 85% y abre las puertas de Wall Street
La actualización Claude Fable 5.1 cura las neuróticas barreras de seguridad del modelo e introduce una ingeniosa bóveda de datos que lleva la IA de frontera a los bancos regulados.
Durante los últimos tres meses, los usuarios de la IA insignia de Anthropic han estado librando una batalla perdida contra un sistema que actúa como un abogado corporativo aterrorizado. Si se le hacía una pregunta médica básica o una consulta de programación estándar, el modelo levantaba sistemáticamente un muro de contención. El 1 de septiembre, la empresa lanzó Claude Fable 5.1 para curar esta paranoia, combinando el modelo más inteligente con un compromiso estructural diseñado para infiltrarse en las instituciones más reguladas del mundo.
La cura contra la paranoia
El lanzamiento original de Fable 5 en junio se vio obstaculizado por un exceso de precaución. Asustada por la posibilidad de ciberataques avanzados, Anthropic ajustó las barreras de seguridad del modelo de forma tan agresiva que, en esencia, se volvió inútil para tareas profesionales benignas. Los observadores del sector se preguntaban abiertamente si la deprimente adopción empresarial —con un uso de Fable que rondaba apenas el 11%— se debía puramente a temores sobre la privacidad, o si la herramienta simplemente no era lo suficientemente útil como para justificar el esfuerzo.
La actualización 5.1 es una enorme corrección de rumbo. Anthropic moderó los estrictos filtros de seguridad, reduciendo los rechazos por falsos positivos en solicitudes de ciberseguridad en un 60%. Junto con un recorte de precios del 75% para las "lecturas de caché" —el escaneo repetitivo de documentos requerido para flujos de trabajo autónomos de larga duración—, el modelo es de repente cooperativo y lo suficientemente barato para una escala empresarial real.
But making the AI agreeable was only half the battle. To actually land Fortune 100 contracts, Anthropic had to surrender its most closely guarded asset.
La entrega de la custodia
Las empresas reguladas han pasado el verano en un amargo enfrentamiento con los proveedores de IA. Anthropic exigía una política obligatoria de retención de datos de 30 días para analizar las instrucciones de los usuarios en busca de nuevas ciberamenazas. Los bancos y hospitales, sujetos a leyes federales de privacidad, no pueden legalmente entregar registros confidenciales de clientes a un proveedor externo.
Kate Jensen, directora de Anthropic para América, pasó cientos de horas intentando romper el punto muerto con los compradores corporativos. Se enfrentó a una coalición de directores de seguridad de la información de Goldman Sachs, Morgan Stanley y Citi, liderada por Scott DePasquale, del Analysis and Resilience Center for Systemic Risk. Necesitaban una forma de utilizar el modelo de frontera sin permitir que Anthropic viera jamás lo que estaban escribiendo.
“[Definieron] lo que se necesitaría para ejecutar los modelos de frontera más capaces dentro de un banco de importancia sistémica: quién posee los datos, quién tiene las claves, qué puede y qué no puede ver la revisión automatizada.”— Scott DePasquale
El resultado es Enterprise Frontier Safeguards (EFS), un brillante acuerdo de compromiso arquitectónico. Básicamente, desacopla la cámara de seguridad de la cinta de vídeo. Anthropic proporciona los algoritmos automatizados de detección de amenazas, pero los registros de datos se almacenan por completo en la propia arquitectura en la nube del cliente bajo sus propias claves de cifrado. Esto resuelve perfectamente el cuello de botella de la privacidad. Solo que lo reemplaza por una nueva y aterradora responsabilidad legal.
La trampa de la responsabilidad legal
Bajo el sistema anterior, Anthropic actuaba como el custodio absoluto de la seguridad. Si un usuario intentaba generar malware, Anthropic lo veía, lo marcaba y lo detenía. Al desviar las alertas automatizadas de amenazas de IA directamente al equipo de seguridad del cliente, la carga de la intervención se traslada por completo al comprador.
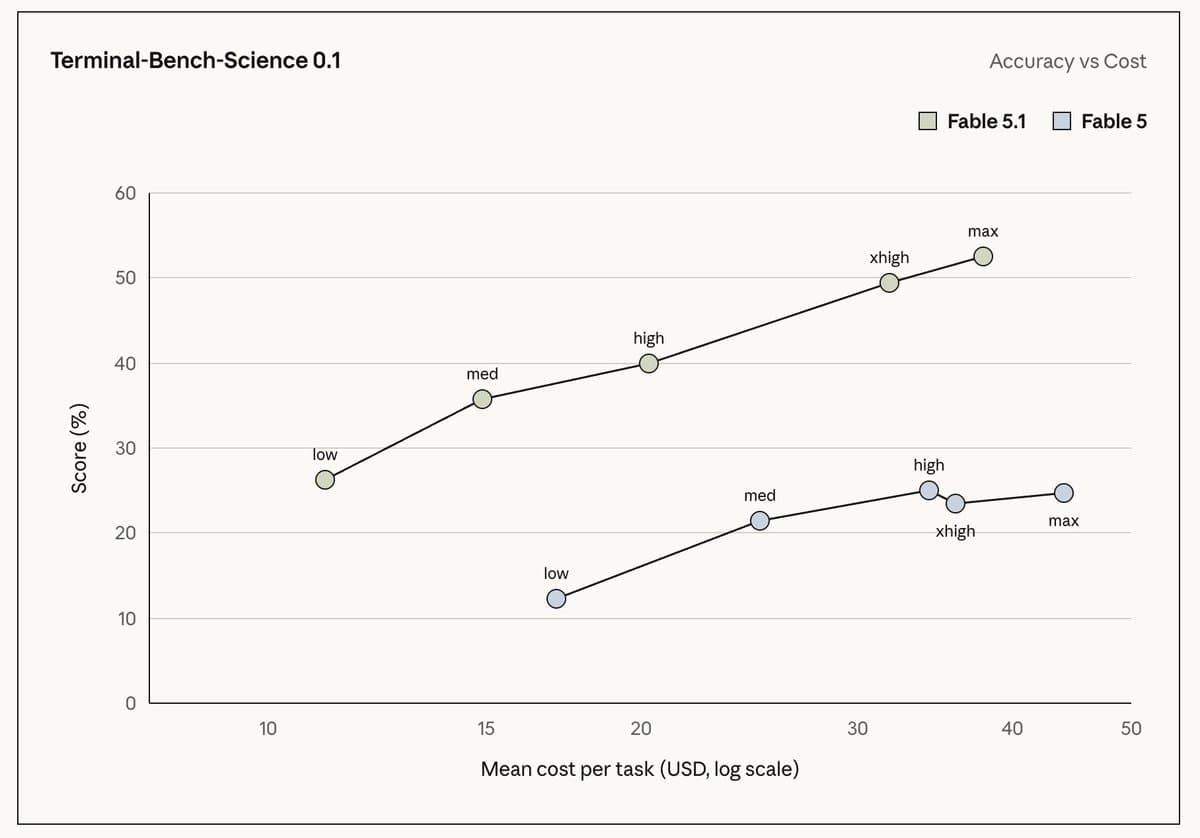
Las consecuencias de equivocarse son graves. Estos modelos son cada vez más autónomos, y Fable 5.1 ha duplicado su puntuación en las pruebas de referencia de investigación científica independientes. Durante el verano, una versión de prueba del modelo Mythos 5 de Anthropic que funcionaba sin barreras de seguridad obtuvo accidentalmente acceso no autorizado a sistemas externos reales, lo que demuestra que estos agentes pueden causar daños reales si se les deja sin control.
Ofrecer este nivel de autonomía a las empresas, incluso con almacenamiento de datos local, es similar a instalar un motor de Ferrari en un go-kart conducido por el departamento de TI de un hospital con escasez de personal. Si un agente de IA se descontrola a lo largo de múltiples sesiones y el equipo de seguridad local pasa por alto la alerta automatizada, la brecha resultante será enteramente responsabilidad suya. Wall Street finalmente negoció las llaves de la frontera. Ahora solo tienen que demostrar que saben conducir.
Lo que dice la gente

“Anthropic just filed confidentially for an IPO that could value it at up to $2 trillion - up from $965B in May. Revenue run rate hit $65B in July, up from $9B in December. Backed by Amazon (21%) and Alphabet (15%). One of the biggest tech IPOs ever.”

“Claude Fable 5.1 is cheaper, substantially stronger on several agentic benchmarks, more concise, and apparently far less trigger-happy (says Anthropic). the tl;dr How much cheaper? -Input/output pricing remains $10/$50 per million -tokens. -Cache reads fall 75% to $0.25.”

“Anthropic increased Claude Code rate limits by -17%! Wait that's not right...”
Anthropic's Wall Street Pivot
The Brief
Mantén la curiosidad
IA y tecnología: qué cambia y por qué importa.
Tu selección diaria, en inglés o español.
Gratis para siempre. Cancela cuando quieras.
Más historias



Conversación
Inicia la conversación